Позначка: диверсії

  • Жодної рибини на палубі: як путінські траулери-шпигуни готують диверсії на ключових підводних кабелях між Європою та США

    Жодної рибини на палубі: як путінські траулери-шпигуни готують диверсії на ключових підводних кабелях між Європою та США

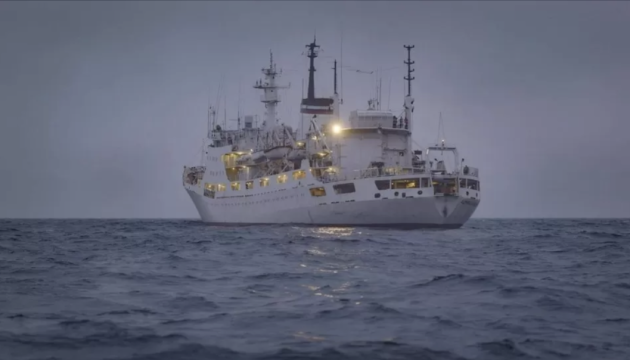
    Російська Федерація масово використовує цивільний риболовецький флот для масштабної розвідки та підготовки потенційних диверсій на стратегічних підводних телекомунікаційних кабелях. Розслідувачі британського видання The Telegraph, проаналізувавши супутникові дані Global Fishing Watch за чотири з половиною роки, виявили 17 російських траулерів, які понад 500 разів підозріло маневрували або надовго зупинялися безпосередньо над життєво важливими лініями зв’язку. Високопосадовці НАТО підтверджують, що Альянс фіксує кожен крок цього тіньового флоту. «Ми чудово знаємо, чим займаються російські цивільні риболовецькі судна і де саме. На палубах деяких із них ніколи не було жодної рибини», – наголосив представник військового блоку.

    Шпигунські маневри вражають своєю системністю: лише на північ від Шотландії російські екіпажі провели 337 годин безпосередньо над телекомунікаційним кабелем Atlantic Crossing 1. Інші судна відпрацьовували десятки розворотів над трансатлантичним маршрутом Hibernia Express, а також вивчали лінії Grace Hopper від компанії Google та комунікації Amitié, що з’єднують Британію з Францією та Іспанією.

    Військово-морські експерти пояснюють, що рух на екстремально низькій швидкості дозволяє росіянам безперешкодно застосовувати потужні гідролокатори для картографування морського дна. Крім того, порожні трюми риболовецьких суден використовуються як приховані бази для запуску дистанційно керованих підводних безпілотників. Мета таких дій очевидна — розвідка вразливих місць глобальної інфраструктури, фізичне пошкодження якої здатне спровокувати миттєвий колапс банківської системи, зупинити транспорт та залишити без зв’язку лікарні по всьому західному світу.

  • Відповідь на гібридний терор: головнокомандувач НАТО закликав озброювати Україну та розкрив план стримування Росії

    Відповідь на гібридний терор: головнокомандувач НАТО закликав озброювати Україну та розкрив план стримування Росії

    Головнокомандувач Об’єднаних збройних сил НАТО в Європі Алексус Гринкевич виступив із жорстким закликом до європейських урядів щодо необхідності суттєво наростити обсяги військової та фінансової підтримки України. Відповідну заяву найвищий військовий представник Альянсу в регіоні зробив на полях Варшавського безпекового форуму, детально аналізуючи безперервну хвилю гібридних операцій з боку Російської Федерації проти європейських держав. Генерал переконаний, що агресор розгорнув масштабну тіньову кампанію з метою посіяти розбрат, послабити єдність союзників та змусити їх відмовитися від допомоги Києву.

    Наразі російські спецслужби та збройні сили системно посилюють тиск на європейські країни через неконвенційні методи ведення війни. Ця діяльність охоплює регулярні провокаційні порушення суверенного повітряного простору країн-членів НАТО, масштабні кібератаки, а також організацію диверсій і підпалів на стратегічних об’єктах інфраструктури. Командувач навів як зразок рішучі дії Німеччини та Данії: після виявлення слідів російського втручання та гібридних атак на своїй території ці держави ухвалили оперативні рішення щодо збільшення пакетів оборонної допомоги для українських захисників. Такий крок, за оцінкою посадовця, є найбільш адекватною реакцією, яка демонструє Москві марність її планів.

    Попри те, що статут НАТО залишає за кожною окремою державою-членом право самостійно обирати формат реагування на подібні інциденти, військове керівництво блоку готове надавати таким подіям офіційну оцінку на вищому рівні.

    «Я не боюся приписати це Росії. Якщо якась країна вимагатиме цього від мене, я з радістю про це скажу», – підкреслив Алексус Гринкевич, коментуючи питання публічного звинувачення агресора в диверсіях.

    Торкнувшись внутрішньополітичних викликів, військовий звернув увагу на зростання популярності певних політичних сил у Європі, які виступають проти подальшого озброєння української армії. Це питання обіцяє стати особливо гострим під час майбутніх виборчих кампаній, запланованих у низці держав Європейського Союзу на 2027 рік. Однак командування Альянсу переконане, що визначальна роль України для збереження європейської архітектури безпеки змусить навіть найбільших скептиків змінити риторику.

    «Гадаю, їм дуже швидко стане цілком очевидно, що саме слід робити і чому це необхідно для їхньої власної національної безпеки», – зазначив головнокомандувач.

    Паралельно із закликами озброювати Україну, під час візиту до Польщі представник презентував детальний план дій Північноатлантичного альянсу на випадок прямого наземного вторгнення Росії на територію країн-членів. Оприлюднення цієї стратегії, яка отримала назву «теорія перемоги», має виконати превентивну функцію стримування та наочно продемонструвати Кремлю невідворотні наслідки агресії. Центральне місце у новій концепції оборони відведено технологічній перевазі Заходу. Вирішальну роль на полі бою відіграватимуть новітні розвідувальні й ударні безпілотники у поєднанні з технологіями штучного інтелекту, що дозволить ефективно реалізувати потенціал винищувачів F-35 та нівелювати переваги російської армії.


  • ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    ГУР попередило НАТО про російські диверсії: одна з цілей — Starlink у Європі

    Російські спецслужби отримали завдання посилити активність на території країн Європейського Союзу та НАТО й готують нові гібридні операції, метою яких може бути послаблення західної підтримки України та створення проблем для критичної інфраструктури союзників. Про це 2 жовтня повідомило Головне управління розвідки Міністерства оборони України.

    За інформацією ГУР, Москва планує використовувати для таких операцій уже сформовану агентурну мережу в європейських країнах. Йдеться про людей, яких могли завербувати російські військова розвідка ГУ Генштабу РФ, відома також як ГРУ, та Федеральна служба безпеки.

    Серед можливих напрямів діяльності українська розвідка називає військові об’єкти, критичну інфраструктуру та системи зв’язку. Окремо ГУР звертає увагу на приймальні станції супутникового інтернету Starlink, розташовані в країнах Європи. Саме вони, за оцінкою української розвідки, можуть стати одними з потенційних цілей диверсій.

    У ГУР наголошують, що йдеться не лише про фізичне пошкодження окремих об’єктів. Росія, за оцінкою української сторони, може намагатися одночасно створити проблеми для військової логістики, зв’язку та підтримки України, а також перевіряти готовність країн НАТО реагувати на атаки, які формально не виглядають як прямий військовий напад.

    Українська розвідка вже поінформувала партнерів про ці ризики.

    Тема виглядає особливо актуальною на тлі останніх подій у Польщі. Наприкінці вересня польська прокуратура почала розслідувати пожежу на об’єкті, пов’язаному із супутниковим зв’язком Starlink, у Волі-Кробовській. За повідомленнями медіа, слідчі перевіряють версію диверсії та можливого злочину в інтересах іноземної розвідки.

    Саме такі епізоди останнім часом дедалі частіше розглядаються європейськими спецслужбами не як випадкові інциденти, а як частина ширшої кампанії гібридного тиску.

    Раніше західні уряди й спецслужби неодноразово повідомляли про підпали, пошкодження інфраструктури, диверсії на промислових об’єктах та спроби атак на підприємства оборонного сектору, які пов’язували з російськими структурами або їхніми посередниками.

    За даними Bloomberg, союзники України вже тривалий час фіксують російську кампанію гібридної активності, яка включає підпали, диверсії, замахи та операції проти об’єктів, пов’язаних із постачанням допомоги Україні. Європейські посадовці вважають, що таким чином Москва намагається підвищити ціну підтримки Києва та створити відчуття постійної небезпеки всередині країн НАТО.

    Окрему увагу привертають саме системи зв’язку. Starlink має важливе значення як для цивільної, так і для військової комунікації, а його наземна інфраструктура в Європі може бути чутливою до фізичних пошкоджень або саботажу.

    Саме тому згадка Starlink у повідомленні ГУР є важливою: йдеться не просто про одну технологічну компанію, а про частину ширшої системи захищеного супутникового зв’язку, яка відіграє значну роль і для України.

    При цьому ГУР не стверджує, що конкретна атака на конкретну станцію вже неминуча. Формулювання української розвідки обережніше: Starlink названо серед імовірних цілей, які перебувають у полі зору російських спецслужб. Це означає, що йдеться про оцінку ризику та підготовку можливих операцій, а не про підтверджений план атаки на конкретний об’єкт.

    Європейські країни вже посилюють контррозвідувальні заходи.

    У Німеччині, зокрема, спецслужби перевіряють інформацію про можливі схрони зі зброєю, які могли бути створені російськими агентами для майбутніх диверсій. Окремо повідомлялося про ризики атак на підприємства оборонного сектору.

    Генеральний секретар НАТО Марк Рютте також раніше попереджав, що кампанія диверсій і гібридних операцій з боку Росії триває, а країни Альянсу мають бути готовими до дій, які перебувають нижче порога відкритої війни.

    Проблема таких операцій полягає саме в їхній неоднозначності. Підпал складу, пошкодження кабелю, вибух на підприємстві чи аварія на об’єкті зв’язку можуть на перших етапах виглядати як звичайний інцидент. Лише після слідчих дій, аналізу фінансових зв’язків, контактів підозрюваних та даних розвідки може з’ясуватися можлива причетність іноземних спецслужб.

    Для НАТО така тактика створює додатковий виклик, оскільки дозволяє державі-агресору завдавати шкоди без формального переходу до прямого військового зіткнення.

    Саме тому захист критичної інфраструктури, систем зв’язку та логістики останнім часом стає одним із ключових напрямів безпеки в Європі.

    ГУР стверджує, що російські спецслужби отримали завдання посилити активність у країнах ЄС і НАТО, а серед імовірних цілей можуть бути військові об’єкти, критична інфраструктура, системи зв’язку та станції Starlink.

  • Тест на міцність для Альянсу: європейські спецслужби б’ють на сполох через підготовку Росії до удару по країнах НАТО

    Тест на міцність для Альянсу: європейські спецслужби б’ють на сполох через підготовку Росії до удару по країнах НАТО

    Європейська розвідувальна спільнота б’є на сполох через різке зростання ризиків прямої збройної провокації або навіть обмеженого військового вторгнення з боку Російської Федерації проти держав Північноатлантичного альянсу вже найближчим часом. Керівники провідних спеціальних служб континенту попереджають про високу ймовірність того, що Москва наважиться випробувати колективну оборону західного блоку на міцність протягом кількох місяців, а не років. Зокрема, очільник Служби безпеки та інформації Чехії Міхал Куделка прямо заявив, що загарбницькі плани Кремля більше не обмежуються лише активізацією розвідувальних безпілотників чи кібератаками на цивільні системи. За його словами, агресор цілком серйозно розглядає можливість переходу до обмеженого вторгнення на суверенну територію сусідніх країн-членів Альянсу, масштабних провокацій під чужим прапором або проведення тотальної дестабілізаційної кампанії впливу, спрямованої на розхитування європейської безпекової системи.

    В основі такої агресивної поведінки лежить традиційна кремлівська тактика ескалації заради деескалації. Москва свідомо б’є по найбільш вразливих больових точках західних демократичних суспільств, намагаючись зламати їхню внутрішню стійкість та змусити припинити військову, фінансову та гуманітарну підтримку України. Російське військове командування наївно розраховує, що за умови досягнення достатнього рівня психологічної напруги та постійної загрози початку масштабної бійні в Європі союзники злякаються глобального зіткнення і відступлять. Водночас високопосадовці з країн Балтії висловлюють значно стриманіші оцінки поточної ситуації, застерігаючи від штучних панічних настроїв. Зокрема, у Службі державної безпеки Латвії наголошують на тому, що основні бойові та матеріально-технічні ресурси противника наразі глибоко зав’язли та колосально виснажені у кровопролитних боях на українській землі. Силовики підкреслюють, що нагнітання тотального страху перед нібито неминучим нападом є вигідним інструментом самого ворога для сіяння хаосу і невпевненості в західному суспільстві.

    Попри певні розбіжності в оцінках щодо точних термінів можливого наземного вторгнення, представники європейських спецслужб абсолютно одностайні в тому, що масштаби російського саботажу та диверсій на території Європи лише зростатимуть найближчим часом. Очільник військової розвідки Швеції Томас Нільссон назвав справжнім поворотним моментом недавній резонансний інцидент, коли озброєний ударний дрон був спрямований безпосередньо в зону цивільного аеропорту Лейпцига в самому центрі континенту. Подібні терористичні операції, які несуть пряму загрозу масових людських жертв та руйнування критичної інфраструктури, якісно змінюють загальні правила гри. Вони мають на меті не лише посіяти глибокий страх серед пересічних європейців і розколоти Альянс зсередини, але й колосально виснажити контррозвідувальні ресурси Заходу, змушуючи безпекові органи розслідувати будь-яку побутову пожежу чи технічну несправність як потенційний ворожий теракт.

    Зі свого боку командування Північноатлантичного альянсу готується до будь-яких небезпечних сценаріїв розвитку подій. Оборонні стратеги блоку вже розробили масштабний та деталізований оперативний план обсягом у чотири тисячі сторінок, який повністю регламентує дії військ на всі випадки – від локальних кризових інцидентів до застосування п’ятої статті про колективну оборону. Водночас політичні лідери країн східного флангу, зокрема президент Латвії Едгарс Рінкевичс, відкрито попереджають, що структури блоку критично не встигають за стрімкими темпами розвитку сучасних технологій повітряного нападу. Якщо європейські країни терміново не модернізують власні системи захисту неба та військову інфраструктуру, наявні оборонні плани ризикують остаточно втратити свою актуальність уже до середини наступного року.

  • Захист від диверсантів: Фінляндія відпрацьовує силове захоплення суден через загрозу російського терору в Балтійському морі

    Захист від диверсантів: Фінляндія відпрацьовує силове захоплення суден через загрозу російського терору в Балтійському морі

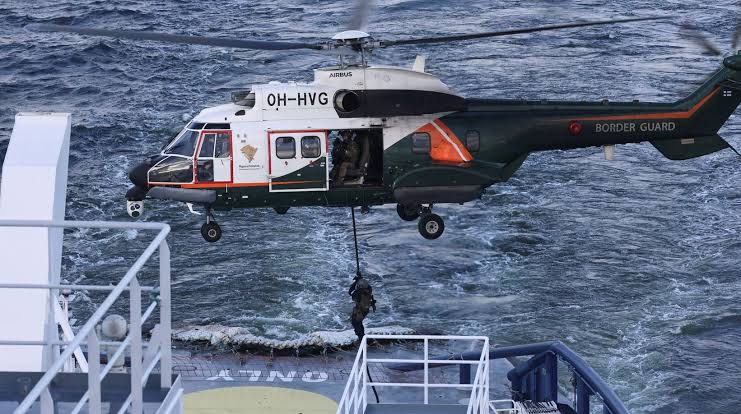
    Фінські силові структури провели масштабні тактичні навчання у водах Балтійського моря, відпрацьовуючи сценарії силового захоплення та ретельного огляду підозрілих суден на тлі зростаючої загрози диверсій проти підводної інфраструктури. Після цілої низки резонансних пошкоджень глибоководних енергетичних кабелів, життєво важливих телекомунікаційних ліній та газопроводів влада країни була змушена суттєво посилити готовність до оперативного реагування. У ході останніх тренувань об’єднані групи силовиків успішно десантувалися на цільове судно, взяли під повний контроль його екіпаж та провели тотальний обшук. Співробітники берегової охорони, спеціальних підрозділів поліції та збройних сил у повному маскуванні спускалися на палубу з гелікоптерів за допомогою канатів, після чого методично перевіряли кожне приміщення плавучого засобу.

    Командир фінської берегової охорони Ілля Ільїн, який безпосередньо керував цими навчаннями, відверто заявив, що подібний силовий сценарій відтепер вважається для Гельсінкі «новою нормою». Фінляндія, як і весь Балтійський регіон загалом, після початку російського повномасштабного вторгнення в Україну у 2022 році неодноразово стикалася з незрозумілими та критичними пошкодженнями своєї підводної мережі. За останні кілька років у цій акваторії сталася серія інцидентів, безпосередньо пов’язаних із руйнуванням критично важливої інфраструктури, тому держава зобов’язана бути максимально готовою до будь-якої наступної надзвичайної події на морі. Однією з найголовніших ознак можливого умисного пошкодження кабелю фахівці називають різку, нетипову зміну швидкості або курсу судна безпосередньо під час проходження над прокладеною підводною лінією.

    Реакція фінських правоохоронних органів на подібні інциденти поступово ставала дедалі жорсткішою та швидшою. Якщо перше підозрюване судно свого часу змогло безперешкодно продовжити рух ще до того, як влада встигла втрутитися, то під час останнього подібного випадку плавучий засіб вдалося взяти під жорсткий контроль уже протягом кількох годин. Головний інспектор спецпідрозділу поліції Юха Хієтала підкреслив, що в разі надходження реального бойового виклику поліцейські, які перебувають у режимі постійної готовності, прибувають на базу зборів протягом однієї години, після чого їх миттєво доправляють до місця призначення швидкісним гелікоптером або катером. Більшість попередніх інцидентів були пов’язані із суднами, які навмисно або випадково тягнули по морському дну свої якорі, проте фінська влада вже готується і до значно складніших, відверто терористичних сценаріїв. Серед потенційних загроз розглядаються ворожі дайвери, використання міні-підводних човнів та автономних підводних роботів, здатних непомітно транспортувати потужну вибухівку.

    Окремо уряд Фінляндії зараз активно домагається надання нових, розширених повноважень для Прикордонної служби. Йдеться про законне право примусово зупиняти та перевіряти судна, які не мають чіткої державної приналежності або ж використовують фальшиві прапори для прикриття своєї діяльності. Влада також хоче отримати беззаперечне право на фізичне втручання у випадках виявлення невідомих безпілотних підводних апаратів. Посилення контролю в Балтійському морі відбувається на тлі тривожної передислокації туди російських військових кораблів. Нещодавно Росія перекинула з Північного флоту фрегат, оснащений пусковими установками для сучасних ракетних комплексів, а раніше туди прибув ще один есмінець. Ця мілітаризація регіону відбулася після прямих погроз кремлівського керівництва дзеркально відповідати на будь-які затримання суден нелегального російського тіньового флоту. Загроза морських диверсій стосується не лише Скандинавії, адже експерти попереджають, що російські розвідувальні кораблі продовжують активно збирати дані про критично важливі підводні об’єкти по всій Європі, створюючи глобальну небезпеку для комунікацій та енергетики.

  • Росія може посилити атаки на Європу: у Польщі заговорили про тривожні дані ЦРУ

    Росія може посилити атаки на Європу: у Польщі заговорили про тривожні дані ЦРУ

    Росія може посилити провокації та гібридні атаки проти європейських держав, зокрема поблизу кордонів України з країнами ЄС і НАТО. Про це заявив директор TVP World Services Міхал Бронятовський, коментуючи останні російські удари та контакти директора ЦРУ Джона Реткліффа з Москвою. Водночас важливо уточнити: твердження про те, що американська розвідка безпосередньо прогнозує масштабне посилення атак на всю Європу, є оцінкою самого Бронятовського. Офіційної заяви ЦРУ з таким формулюванням не оприлюднювали.

    Бронятовський вважає, що Москва може трактувати дипломатичні контакти Вашингтона як прояв слабкості. Він звернув увагу на нещодавній візит Реткліффа до Росії та подальше посилення російських ударів по Україні, зокрема із застосуванням реактивних безпілотників, які складніше перехоплювати. За його словами, якщо керівник ЦРУ прибував до Москви з мирною ініціативою, російська сторона не відповіла зменшенням інтенсивності бойових дій.

    Сам факт контактів Реткліффа з російською стороною підтверджений. Reuters повідомляло, що директор ЦРУ зустрічався з представниками російських спецслужб у межах американських спроб сприяти припиненню війни. При цьому серед представників розвідувальних служб США, України та Європи зберігається скептицизм щодо готовності Кремля до реального завершення бойових дій.

    Однак більш конкретні дані щодо можливих майбутніх російських дій озвучував прем’єр-міністр Польщі Дональд Туск. 10 вересня він заявив, що отримав детальний звіт ЦРУ про загрози на східному фланзі Європи. За словами польського прем’єра, розвіддані підтверджують ризик російських провокацій проти прикордонних переходів між Україною та державами Європейського Союзу.

    Особливе занепокоєння Варшави викликають транспортні коридори між Україною та Польщею. Саме через них проходить значна частина товарів, гуманітарної допомоги та військових вантажів. За інформацією Reuters, Туск заявляв, що Польщі вже вдалося запобігти загрозі одному з пунктів пропуску, а Росія, ймовірно, намагатиметься повторювати подібні дії.

    Ці побоювання посилилися після серії російських ударів поблизу кордонів НАТО. 13 вересня російська атака припала на вантажівку неподалік пункту пропуску Дорогуськ — Ягодин. Через інцидент роботу переходу тимчасово призупиняли. Москва заявила, що нібито атакувала інфраструктуру, яка використовувалася для перевезення військових вантажів з Європи, однак удар стався у безпосередній близькості до польського кордону.

    Після цього Польща почала додатково укріплювати ключові переходи з Україною. Міністр оборони Владислав Косіняк-Камиш повідомив, що військові встановлюють захисні конструкції, спостережні та охоронні пости біля Дорогуська, Медики та Корчової. Роботи проводить 18-й інженерний полк. Йдеться, зокрема, про контейнери, заповнені піском або гравієм, які мають виконувати функцію протиосколкових і вибухозахисних бар’єрів.

    Ризики стосуються не лише Польщі. Associated Press повідомляло, що Туск говорив про можливі російські провокації на кордонах України й з іншими європейськими державами. Перед цим російський удар по прикордонному пункту Старокозаче на українсько-молдовському кордоні призвів до загибелі двох людей. У Молдові також неодноразово знаходили уламки безпілотників, а Румунія фіксувала інциденти з дронами поблизу Дунаю.

    Європейські уряди дедалі частіше говорять і про ширшу гібридну загрозу. На початку вересня Міністерство закордонних справ Польщі публічно засудило Росію після підтвердження її відповідальності за спробу атаки на аеропорт у німецькому Лейпцигу. Варшава заявила, що виступає проти російських диверсій та гібридних операцій на території країн НАТО і ЄС та закликала до посилення східного флангу Альянсу.

    Ще один показовий епізод стався в Арктиці. За даними Reuters, навесні 2026 року Велика Британія, Норвегія та США зірвали операцію російського підрозділу підводної розвідки ГУГІ поблизу Шпіцбергена. Західні розвідслужби вважали, що Росія могла відпрацьовувати сценарій пошкодження підводних оптоволоконних кабелів, які забезпечують критично важливий зв’язок. Фактичного пошкодження тоді не сталося, однак НАТО посилило спостереження за підводною інфраструктурою.

    На цьому тлі Єврокомісія вже пропонує створити окремий механізм реагування на гібридні загрози. Президентка Єврокомісії Урсула фон дер Ляєн заявила про необхідність системи, яка дозволила б країнам ЄС швидше координувати відповідь на диверсії, кібератаки та проникнення безпілотників. Ідея частково нагадує механізм консультацій НАТО за статтею 4, коли одна з держав вважає свою безпеку під загрозою.

    Польща тим часом уже кілька разів переводила авіацію у підвищену готовність через російські удари по західних областях України. 5 вересня урядовий Центр безпеки Польщі навіть надсилав мешканцям Люблінського та Підкарпатського воєводств спеціальне попередження про повітряну загрозу на території України та роботу польської авіації. Після завершення атаки польська сторона заявила, що прямої загрози території країни не було.

    16 вересня тема знову стала актуальною після чергової російської атаки на захід України. Бронятовський звернув увагу на заплановані контакти польського керівництва у Вашингтоні й припустив, що їхня інтенсивність може бути пов’язана з новими оцінками американських спецслужб. Однак саме цей зв’язок він озвучив як власне припущення, а не як підтверджену інформацію ЦРУ.

    Водночас загальний контекст його заяви підтверджується незалежними даними. Польський прем’єр уже публічно повідомив про отриманий від ЦРУ аналіз можливих російських загроз, а Варшава після серії атак почала фізично укріплювати кордон. Окремо західні спецслужби та НАТО фіксують підозрілі операції проти підводної інфраструктури, диверсійні спроби та збільшення кількості інцидентів із безпілотниками.

    При цьому немає підтверджень, що американська розвідка очікує безпосереднього повномасштабного військового нападу Росії на країни НАТО. Публічно йдеться насамперед про провокації, гібридні операції, диверсії, удари поблизу кордонів та ризики для критичної інфраструктури.

    Саме тому заголовок про те, що «розвідка США передбачає атаки на Європу», потребує уточнення. Коректніше говорити, що Польща отримала від ЦРУ інформацію про ймовірні російські загрози на європейських кордонах України, тоді як Бронятовський вважає, що Москва може розширювати агресивні дії проти європейських держав.

    Для Європи це означає необхідність готуватися не лише до класичного військового сценарію. Потенційними цілями можуть бути кордони, транспортні маршрути, порти, аеропорти, енергетичні об’єкти, телекомунікаційні кабелі та інші елементи критичної інфраструктури. Саме на таких об’єктах останніми роками концентрується значна частина російських гібридних операцій.

    І хоча прямий конфлікт Росії з НАТО залишається окремим і значно масштабнішим сценарієм, серія подій вересня свідчить, що зона ризику навколо України поступово розширюється. Польща вже переходить від попереджень до практичних заходів: укріплює переходи, піднімає авіацію та посилює моніторинг кордону.

  • Підриви дільниць і замахи на колаборантів: розвідка попередила про кривавий сценарій РФ на ТОТ

    Підриви дільниць і замахи на колаборантів: розвідка попередила про кривавий сценарій РФ на ТОТ

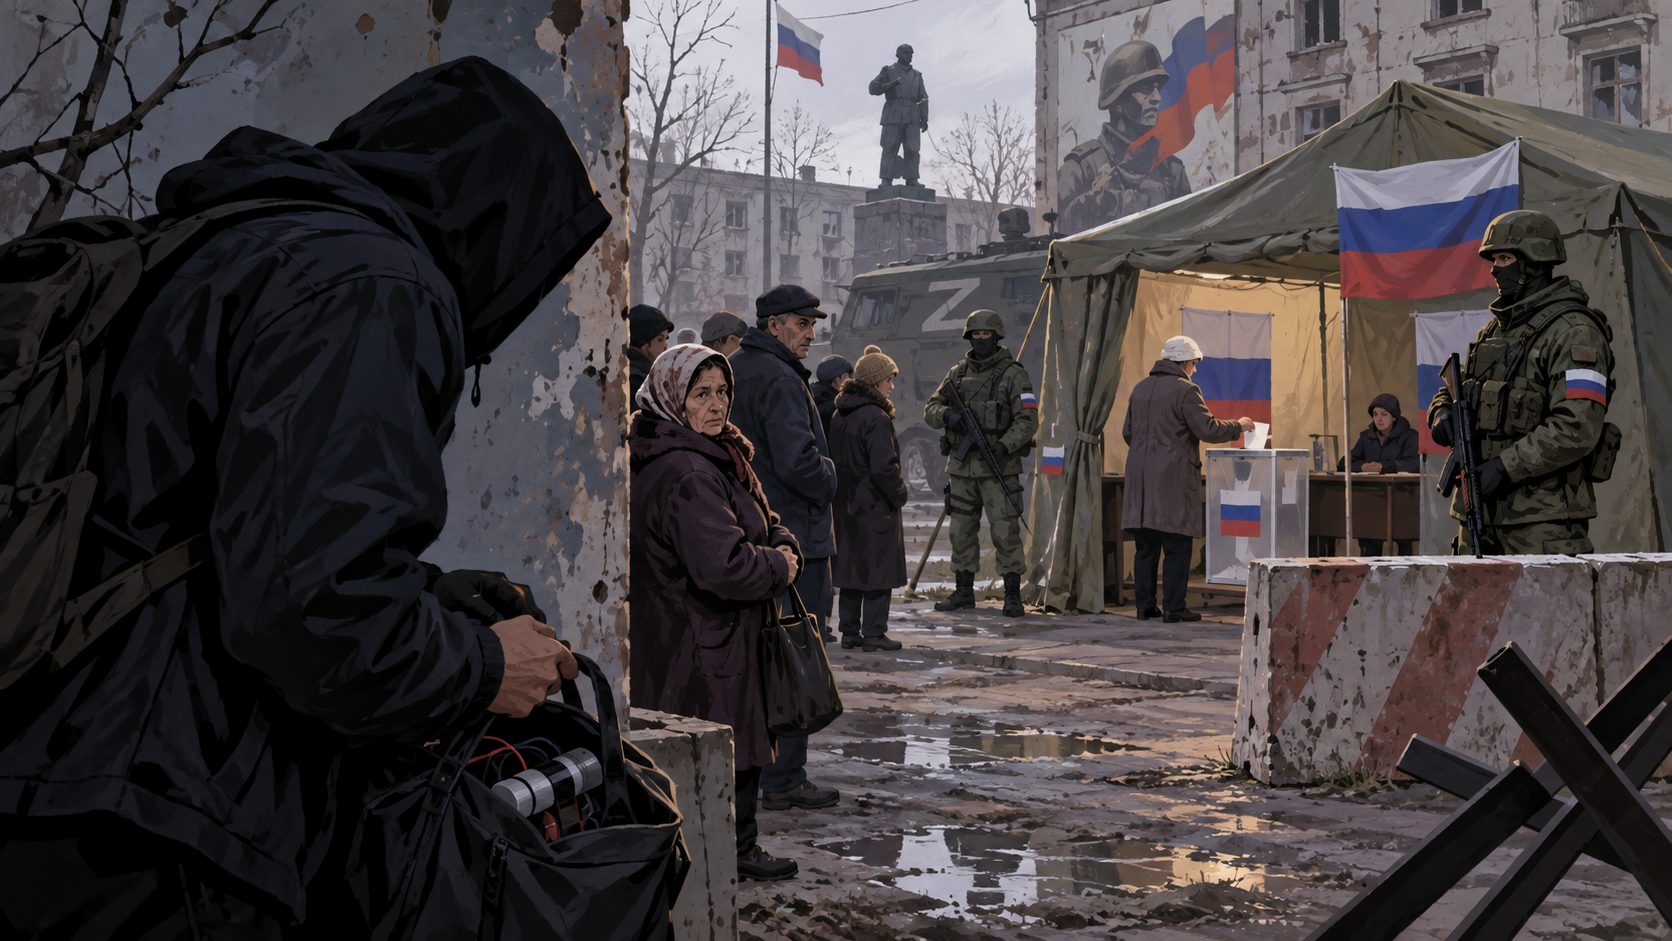
    Російські спецслужби можуть організувати серію резонансних провокацій і терористичних актів на тимчасово окупованих територіях України під час виборів до Державної думи РФ, а відповідальність за них спробувати перекласти на Київ. Служба зовнішньої розвідки України попереджає, що особливо небезпечними можуть стати дні основного голосування 18–20 вересня, коли на окупованих територіях очікується найбільше скупчення людей біля так званих виборчих дільниць.

    За даними СЗРУ, можливий сценарій передбачає провокації під «прапором України». Серед потенційних варіантів українська розвідка називає підриви виборчих дільниць або місць зберігання бюлетенів у неробочий час, диверсії на транспортній інфраструктурі та замахи на представників окупаційних адміністрацій і колаборантів. Після таких інцидентів російська пропаганда може звинуватити Україну та використати події для посилення репресій проти мешканців захоплених територій.

    Розвідка пов’язує ризик таких дій одразу з кількома завданнями Кремля. Йдеться про створення інформаційного приводу для посилення контролю на окупованих територіях, виправдання репресивних заходів, дискредитацію України на міжнародній арені та можливе інформаційне забезпечення нової хвилі мобілізації в Росії. Окремою метою СЗРУ називає спробу зірвати або ускладнити дипломатичні зусилля щодо завершення війни, зокрема ті, до яких залучені Сполучені Штати.

    Цей контекст особливо важливий через те, що українські спецслужби вже кілька тижнів попереджають про можливу нову мобілізаційну кампанію в РФ після парламентських виборів. Наприкінці серпня ГУР і СЗРУ повідомляли, що російська влада опрацьовує можливість додатково залучити близько 300 тисяч людей у 2026 році та ще приблизно стільки ж у 2027-му. Розвідка тоді прямо зазначала, що найбільш імовірним моментом для політичного рішення про мобілізацію може стати період після голосування 18–20 вересня. За даними спецслужб, у Росії вже посилюють військовий облік, розширюють мобілізаційні підрозділи на підприємствах і готують додаткові механізми примусу.

    Тема можливої мобілізації помітно впливає і на настрої всередині самої Росії. Reuters 10 вересня повідомило про зростання тривоги серед росіян напередодні парламентських виборів. Однією з причин видання називає саме побоювання нового призову після завершення голосування, а також дедалі відчутніші для російського населення наслідки війни. Водночас «Єдина Росія», як очікується, збереже контроль над Держдумою в умовах жорстко контрольованої політичної системи.

    На тимчасово окупованих територіях підготовка до російського голосування розпочалася значно раніше. Центр протидії дезінформації повідомляв, що на окупованій частині Донеччини «дострокове голосування» вирішили розпочати ще 30 серпня — за 21 день до основної дати. У ЦПД вважають, що настільки тривалий період створює сприятливі умови для неконтрольованого використання бюлетенів та інших маніпуляцій із результатами.

    Паралельно окупаційні адміністрації проводять подомові обходи мешканців Донецької, Луганської, Запорізької та Херсонської областей. Формально такі візити називають «інформуванням про вибори», однак Центр протидії дезінформації звертав увагу, що вони також дозволяють окупаційній владі актуалізувати дані про населення, виявляти людей без російських паспортів, збирати заявки на «голосування вдома» і контролювати настрої населення.

    Більше того, українська сторона заявляє, що бажані результати голосування могли бути визначені ще до його початку. Керівник ЦПД Андрій Коваленко повідомляв, що адміністрація Кремля нібито поставила перед окупаційною владою завдання показати явку понад 65–70%, а результат партії «Єдина Росія» — не нижче 70%. Саме такі цифри, за інформацією ЦПД, мають створити пропагандистську картинку масової підтримки російської влади населенням окупованих українських територій.

    Уже на початку вересня ЦПД фіксував активну інформаційну кампанію навколо «дострокового голосування». Російські медіа поширювали сюжети про нібито високу активність місцевих жителів, тоді як український Центр зазначав, що за «добровільних виборців» можуть видавати працівників бюджетної та комунальної сфер, залежних від окупаційної адміністрації.

    Москва намагається надати процесу й міжнародного вигляду. Російське МЗС заявляло про готовність спостерігачів із десятків країн приїхати на вибори. Проте Центр протидії дезінформації наголошував, що жодна авторитетна міжнародна організація з моніторингу виборів не бере участі у спостереженні за цим процесом.

    Більше того, сама Росія не запросила на парламентські вибори спостерігачів ОБСЄ. 6 серпня Бюро демократичних інститутів і прав людини ОБСЄ та Парламентська асамблея організації заявили, що таке рішення Москви суперечить зобов’язанням, які держави-учасниці взяли на себе відповідно до Копенгагенського документа 1990 року. Українське МЗС зазначало, що це буде вже третій поспіль загальнонаціональний виборчий процес у РФ без незалежного спостереження ОБСЄ.

    Окремо Київ застеріг потенційних іноземних спостерігачів від поїздок на окуповані території. Міністерство закордонних справ України наголосило, що проведення Росією голосування на суверенній території України є незаконним, а його результати не створюють жодних юридичних наслідків. У МЗС також підкреслили, що присутність іноземних спостерігачів не може легітимізувати такий процес.

    Аналогічну позицію висловив Європейський Союз. У заяві при ОБСЄ ЄС наголосив, що не визнаватиме ні так звані вибори, які Росія проводить на окупованих територіях України, ні їхні результати, та закликав інші держави не брати участі у спостереженні за незаконним голосуванням.

    СЗРУ, попереджаючи про можливі провокації, проводить паралелі з подіями минулих десятиліть. Серед них розвідка згадує вибухи житлових будинків у Росії 1999 року на тлі початку Другої чеченської війни, кризу із захопленням заручників у московському театральному центрі на Дубровці у 2002 році, а також російські псевдореферендуми й виборчі кампанії на захоплених територіях України після 2014 року. При цьому щодо вибухів 1999 року існують різні й суперечливі версії, тому твердження про їх використання Кремлем як свідомої провокації слід розглядати саме як позицію української розвідки, а не як остаточно встановлений міжнародним розслідуванням факт.

    Найбільш конкретне попередження СЗРУ стосується найближчих днів. Розвідка називає території окупованих частин Донецької, Луганської, Запорізької та Херсонської областей, а також Крим. Саме там у період активної фази голосування 18–20 вересня, за оцінкою спецслужби, ризик провокацій може бути найвищим. У СЗРУ наголошують, що потенційною ціллю може стати будь-яке масове скупчення людей, якщо російським спецслужбам знадобиться резонансна подія для подальшої інформаційної кампанії.

    Таким чином, вибори до Держдуми для Кремля можуть мати значення далеко за межами формального оновлення парламенту. Українські спецслужби розглядають їх як потенційну точку для одночасного вирішення кількох завдань — демонстрації контрольованої «підтримки» окупації, створення підстав для нових репресій на ТОТ, посилення антиукраїнської пропаганди та підготовки російського суспільства до можливого нового етапу мобілізації. Саме тому період до 20 вересня розвідка вважає часом підвищеного ризику.

  • «Зброя без слідів»: НАТО зірвало таємну операцію російських субмарин біля Шпіцбергена

    «Зброя без слідів»: НАТО зірвало таємну операцію російських субмарин біля Шпіцбергена

    У віддалених арктичних водах біля норвезького архіпелагу Шпіцберген навесні 2026 року розгорнулася операція, подробиці якої західні країни кілька місяців не розкривали. За даними Reuters, Велика Британія, Норвегія та США відстежили російські підводні сили, які нібито тренувалися застосовувати нову секретну технологію проти критично важливих підводних кабелів. Її особливістю, за словами західних чиновників, мала бути можливість виводити інфраструктуру з ладу так, щоб не залишати очевидних слідів причетності Москви. Російським суднам і підводним апаратам зрештою не дали завершити навчання.

    Про нові деталі Reuters повідомило 10 вересня, посилаючись на двох західних посадовців, знайомих з перебігом операції. Саме це застереження є принциповим: точна конструкція «секретної зброї», її назва, принцип роботи та реальні можливості публічно не розкриваються. Російське Міністерство оборони на запит агентства щодо інциденту не відповіло, тоді як Кремль раніше неодноразово заперечував звинувачення у підготовці диверсій проти країн НАТО. Тому йдеться про дані західних джерел Reuters, а не про технічні характеристики системи, підтверджені незалежно.

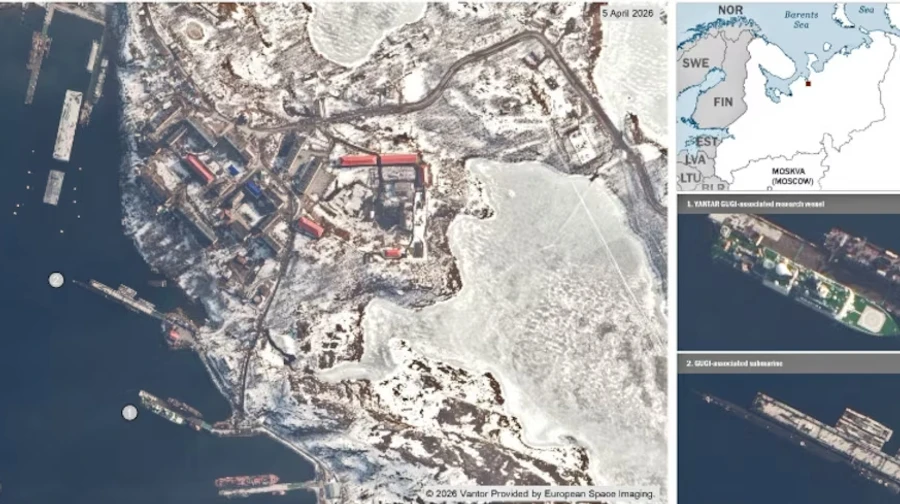
    За інформацією агентства, операцію проводило Головне управління глибоководних досліджень Міністерства оборони Росії — структура, відома за російською абревіатурою ГУГД або англійською GUGI. Підрозділ спеціалізується на роботі на великих глибинах і вже давно перебуває під особливою увагою західних розвідок через інтерес до підводних кабелів, трубопроводів та іншої інфраструктури на морському дні.

    У квітні британський міністр оборони Джон Гілі вже повідомляв про масштабну російську операцію в Північній Атлантиці. За його словами, вона включала російський ударний підводний човен класу «Акула» та одночасне розгортання двох спеціалізованих субмарин GUGI. Для стеження за ними Велика Британія залучила фрегат, авіацію та близько 500 військовослужбовців. Британські літаки провели в небі понад 450 годин, а військовий корабель пройшов кілька тисяч морських миль. Операція тривала більше місяця.

    Тоді Лондон публічно говорив про російську активність біля критичної підводної інфраструктури, однак не розкривав найважливіших деталей. Лише тепер Reuters стверджує, що одним із районів протистояння були води біля Шпіцбергена, до операції долучалися США, а росіяни моделювали застосування нової технології, призначеної для пошкодження підводних комунікацій.

    У центрі уваги опинилися два волоконно-оптичні кабелі, які з’єднують Шпіцберген із материковою Норвегією. Кожен маршрут простягається приблизно на 1400 кілометрів, а на окремих ділянках кабелі лежать на глибині до 2700 метрів. Саме ними передають величезні масиви даних із супутникової станції SvalSat, розташованої на архіпелазі. Reuters називає її найбільшою у світі супутниковою наземною станцією такого типу та зазначає, що вона входить до мережі NASA Near Space Network.

    Оператор Space Norway пояснює, що система складається з двох фізично розділених кабелів і працює з 2004 року. Вони забезпечують не лише звичайний інтернет для мешканців Шпіцбергена, але й роботу державних структур, наукових установ, аеропорту та космічної інфраструктури. Самі кабелі мають товщину приблизно 2–3 сантиметри, містять по вісім пар оптоволокон і захищені сталевим армуванням.

    Наскільки серйозними можуть бути наслідки диверсії такого типу, у НАТО пояснюють масштабами залежності сучасного світу від морського дна. За даними Альянсу, понад 95% міжнародного інтернет-трафіку передається через підводні кабелі, а близько 1,3 мільйона кілометрів таких ліній забезпечують фінансові транзакції орієнтовною вартістю $10 трлн щодня. Тому атака на кабель може бути значно небезпечнішою, ніж просто тимчасова відсутність інтернету в окремому регіоні.

    Російська активність у цьому районі особливо насторожує союзників через його географію. Між Шпіцбергеном та материковою Норвегією лежить так званий Bear Gap — важливий морський простір, через який російські атомні субмарини з баз на Кольському півострові можуть виходити у напрямку Атлантики. За оцінкою джерела Reuters, у разі прямого загострення між Росією та НАТО ця зона може набути критичного військового значення.

    Норвезький міністр оборони Торе Сандвік заявив Reuters, що спільна операція мала продемонструвати Москві: союзники бачать її дії і не дозволять працювати непомітно. За його словами, будь-яка спроба атакувати критичну інфраструктуру буде виявлена і матиме наслідки. Водночас Осло наголошує, що подальша ескалація на Крайній Півночі не відповідає інтересам жодної зі сторін.

    Особливу увагу GUGI привертає не вперше. У квітневій спільній заяві Великої Британії, Норвегії та Нідерландів в ОБСЄ британська сторона прямо заявляла, що підрозділи цього управління створені для спостереження за підводною інфраструктурою у мирний час і можуть готуватися до її пошкодження у разі конфлікту. Серед пов’язаних із GUGI засобів Лондон називав, зокрема, розвідувальне судно «Янтар». У червні 2025 року Велика Британія внесла саме Головне управління глибоководних досліджень Міноборони РФ до санкційного списку.

    Підводна лінія до Шпіцбергена вже переживала серйозний інцидент. 7 січня 2022 року одна з двох гілок вийшла з нормального режиму роботи через пошкодження на ділянці за 130–230 кілометрів від Лонг’їра. Зв’язок із материком тоді не зник завдяки резервній лінії, а Space Norway пізніше відновила пошкоджений кабель. Причина інциденту на той момент публічно встановлена не була. Тому пов’язувати саме цей випадок із Росією без додаткових доказів неправильно.

    Зростання занепокоєння підводними диверсіями вже змусило НАТО значно посилити патрулювання. У січні 2025 року Альянс запустив місію Baltic Sentry після серії інцидентів із кабелями та трубопроводами у Балтійському морі. Для спостереження використовують фрегати, морську патрульну авіацію та безпілотні системи. За даними Reuters із посиланням на компанію Windward, лише у Північному морі кількість випадків, коли судна повільно рухалися над або поблизу чутливої підводної інфраструктури, торік зросла на 52% — до 13 079. Експерти розглядають систематичне картографування таких об’єктів як потенційну підготовку до дій у майбутньому.

    Тема Арктики тим часом дедалі активніше переходить із площини віддаленого військового планування у реальні операції НАТО. Наприкінці серпня — на початку вересня Велика Британія, Норвегія та США провели тристоронні навчання Operation Atlantic City на норвезькому острові Ян-Маєн. Вони проходили з 26 серпня до 4 вересня у рамках посиленої активності НАТО Arctic Sentry та мали перевірити здатність союзників діяти у складних умовах Крайньої Півночі.

    При цьому твердження про нібито територіальну суперечку Росії та Норвегії безпосередньо за Шпіцберген потребує уточнення. Архіпелаг є частиною Королівства Норвегія, а її суверенітет міжнародно визнаний. Шпіцбергенський договір 1920 року водночас надає громадянам і компаніям держав-учасниць, серед яких Росія, певні рівні права на господарську діяльність. Москва має поселення та економічну присутність на архіпелазі, а між сторонами виникають розбіжності щодо трактування прав у прилеглих морських просторах. Однак суверенітет Норвегії над самим архіпелагом офіційно не є предметом територіального спору.

    Нові подробиці Reuters показують, чому саме підводна інфраструктура перетворюється на один із найбільш чутливих елементів протистояння Росії та НАТО. Кабелі складно постійно охороняти на сотнях і тисячах кілометрів морського дна, а встановити винуватця пошкодження значно складніше, ніж у разі відкритої ракетної або повітряної атаки. Саме тому заяви про російську технологію, здатну завдавати шкоди «без відбитків пальців», викликали таку увагу на Заході.

    Водночас головна деталь цієї історії залишається засекреченою: що саме побачили союзники біля Шпіцбергена і як мала працювати нова система. Джерела Reuters відмовилися розкривати принцип її дії. Достовірно відомо лише те, що Велика Британія офіційно підтверджувала масштабне стеження за російськими підводними силами навесні, Норвегія підтверджує спільну операцію із союзниками, а Reuters тепер пов’язує її з навчаннями поблизу критичних кабелів Шпіцбергена та участю США. Самі кабелі, за даними агентства, внаслідок операції не постраждали.


  • Вісім країн НАТО об’єднуються проти дронів: Європа готується до нової фази гібридних атак

    Вісім країн НАТО об’єднуються проти дронів: Європа готується до нової фази гібридних атак

    Країни Балтійського моря планують створити спільну оперативну групу з протидії безпілотникам, яка дозволить державам значно швидше обмінюватися інформацією та реагувати на потенційні гібридні атаки.

    Про ініціативу заявив міністр внутрішніх справ Німеччини Александер Добріндт напередодні зустрічі з колегами з країн Балтійського регіону у німецькому Фленсбурзі.

    І хоча формально Росію у зв’язку з конкретними останніми інцидентами Берлін не звинувачує, контекст очевидний: після початку повномасштабної війни РФ проти України Балтійське море стало одним із найбільш напружених регіонів Європи.

    Тут фіксували пошкодження підводних кабелів, інциденти навколо газопроводів, підозри у диверсіях, а тепер дедалі більше уваги привертають невідомі безпілотники.

    Добріндт попередив: гібридні атаки можуть уже найближчими місяцями вийти на новий рівень.

    Вісім країн НАТО і Росія

    Географія Балтійського моря робить ситуацію особливо цікавою. Після вступу Фінляндії та Швеції до НАТО майже все узбережжя Балтики, за винятком російської території, належить країнам Альянсу.

    До Балтійського моря мають вихід вісім членів НАТО: Німеччина, Данія, Швеція, Фінляндія, Естонія, Латвія, Литва та Польща. Дев’ята прибережна держава — Росія. Саме тому після 2022 року Балтійський регіон набув особливого військово-стратегічного значення.

    Через море проходять критично важливі енергетичні та телекомунікаційні маршрути, а на його берегах розташовані великі порти, військові об’єкти й логістичні вузли НАТО.

    Що саме створюють країни

    Наразі мова не йде про нову армію чи окрему систему протиповітряної оборони.

    Ключове завдання майбутньої оперативної групи — максимально швидкий обмін інформацією. Якщо невідомий безпілотник або інша потенційна загроза з’являється в одній країні, дані про неї мають оперативно отримувати сусіди.

    Це дозволить швидше визначати маршрути польоту, потенційні цілі, характер загрози та координувати відповідь. Саме швидкість обміну інформацією Добріндт назвав однією з основних цілей майбутньої групи.

    Європа боїться не лише дронів

    Безпілотники — лише частина значно ширшої проблеми.

    Після початку повномасштабного вторгнення Росії в Україну у Балтійському морі відбулася ціла серія підозрілих інцидентів із критичною інфраструктурою. Особливе занепокоєння викликають підводні телекомунікаційні кабелі та газопроводи.

    Reuters зазначає, що протягом останніх років у регіоні сталося багато інцидентів, які розглядалися як можливі акти саботажу. Саме через це країни НАТО дедалі частіше говорять не про класичний військовий напад, а про гібридні операції.

    Їхня особливість полягає у тому, що межа між випадковою аварією, кримінальним злочином, диверсією та діями іншої держави може бути навмисно розмитою. І це ускладнює відповідь.

    Дрон із вибухівкою біля важливого німецького аеропорту

    Додатковим поштовхом для Німеччини став нещодавній інцидент у районі аеропорту Лейпциг/Галле. На початку серпня там виявили безпілотник із вибухівкою.

    Цей аеропорт має особливе значення, оскільки є великим логістичним вузлом і використовується, зокрема, для військової логістики. Німецька влада офіційно не звинуватила жодну іноземну державу в причетності до інциденту.

    Окремі політики вказували на можливий російський слід, але це не встановлений факт, а Москва відкинула такі звинувачення. Саме тому в інформаційному плані Берлін діє обережно. Але паралельно Німеччина нарощує практичні можливості протидії безпілотникам.

    «Загроза всюдисуща»

    Добріндт попередив, що Європа вже зараз стикається з постійним тиском.

    За його словами, іноземні держави щодня намагаються підірвати демократію, безпеку та економічну силу Європейського Союзу. Особливо показове інше його попередження: такі атаки можуть «набути нового виміру в найближчі місяці», а гібридна загроза є «всюдисущою».

    Саме це пояснює, чому країни Балтійського моря хочуть створити механізм постійної координації зараз, а не чекати великого інциденту.

    Україна вже показала Європі, наскільки змінилася війна

    І тут український досвід має для Європи особливе значення.

    Повномасштабна війна продемонструвала, що безпілотники перестали бути допоміжним інструментом і перетворилися на один із ключових елементів сучасних бойових дій.

    Дешеві апарати можуть вести розвідку, коригувати удари, атакувати техніку та інфраструктуру. Значно складніші системи здатні долати сотні кілометрів. Але для європейських держав проблема ще ширша. Безпілотник необов’язково має здійснити атаку, щоб створити кризу.

    Його поява біля військової бази, аеропорту, електростанції, порту чи іншого критичного об’єкта вже змушує владу реагувати, зупиняти роботу, піднімати сили безпеки та встановлювати походження апарата.

    І якщо оператор або держава, яка стоїть за польотом, залишаються невідомими, виникає саме та «сіра зона», яка є характерною для гібридних операцій.

    Балтика перетворюється на одну з найзахищеніших зон Європи

    Після вступу Фінляндії та Швеції до НАТО стратегічна ситуація в регіоні кардинально змінилася.

    Тепер Альянс має значно більше можливостей для координації оборони практично по всьому периметру Балтійського моря. А створення спільної антидронової оперативної групи може стати ще одним елементом цієї нової архітектури.

    Йдеться не про «європейський купол», який автоматично збиватиме все над Балтійським морем. На нинішньому етапі завдання значно практичніше: побачити загрозу раніше, швидше зрозуміти, що відбувається, негайно передати інформацію сусідам і скоординувати реакцію.

    І саме це може стати моделлю для інших регіонів Європи.

    Бо після чотирьох років великої війни в Україні європейські столиці дедалі більше готуються не тільки до класичного військового протистояння.

    Вони готуються до ситуації, коли атака може початися без оголошення війни, без військової форми і навіть без можливості одразу встановити, хто саме її здійснив.

    Саме для такого сценарію країни Балтійського моря тепер і створюють спільний механізм реагування.

  • «Внесемо до списків на обмін»: СБУ розкрила цинічну схему вербування родичів українських полонених

    «Внесемо до списків на обмін»: СБУ розкрила цинічну схему вербування родичів українських полонених

    Російські спецслужби активізували одну з найбільш цинічних схем впливу на українців — вони намагаються завербувати родичів військовослужбовців, які перебувають у російському полоні або вважаються зниклими безвісти. Для тиску використовують найвразливіше місце сімей: надію повернути близьку людину додому. Представники РФ можуть обіцяти покращення умов утримання, телефонну розмову з полоненим або навіть внесення його до так званих «списків на обмін». Натомість від родичів вимагають інформацію про ЗСУ, стеження за військовими об’єктами, участь в інформаційних операціях, а в окремих випадках — диверсії, теракти чи навіть замовні вбивства.

    Про нову хвилю такої активності 27 серпня попередила Служба безпеки України. За даними СБУ, у більшості задокументованих випадків російські спецслужбісти або підконтрольні їм особи виходять на родини телефоном, через месенджери чи відеозв’язок. Іноді контакт відбувається навіть у присутності самого українського військовополоненого, що може створювати для його близьких особливо сильний психологічний тиск.

    Тактика може починатися без очевидних ознак вербування. Людині можуть повідомити нібито ексклюзивні дані про стан або місце перебування її родича, запропонувати «допомогу» чи створити враження, що співрозмовник має реальний вплив на умови утримання полоненого. Далі вимоги поступово посилюються.

    За інформацією СБУ, серед даних, якими цікавляться росіяни, — місця дислокації українських військових частин та інших військових об’єктів, маршрути переміщення техніки й особового складу, а також контакти та персональні дані військовослужбовців. Усе це може використовуватися російською розвідкою для планування ударів, встановлення особового складу підрозділів або подальших спроб вербування інших людей.

    У найнебезпечніших випадках розмова переходить від збору інформації до прямих злочинних завдань. СБУ фіксує спроби залучити родичів українських бранців до диверсій, терористичних актів, замовних убивств та інформаційно-психологічних операцій, спрямованих проти України.

    Головною «винагородою» стає те, що для сім’ї військовополоненого важить значно більше за гроші.

    Представники РФ можуть запевняти, що за виконання завдання полоненому забезпечать краще ставлення або його нібито внесуть до «списків на обмін». СБУ окремо наголошує: співпраця з російськими спецслужбами не впливає на процедуру повернення людини з полону. Тобто обіцянку обміну використовують саме як інструмент маніпуляції.

    Координаційний штаб із питань поводження з військовополоненими раніше також неодноразово попереджав про подібні схеми. За його інформацією, невідомі можуть телефонувати сім’ям, представлятися російськими посадовцями, представниками установ або людьми, які нібито мають доступ до переговорного процесу, і пропонувати за гроші «посприяти» включенню полоненого до списків на обмін. Офіційна позиція штабу однозначна: жодні сторонні «посередники» не можуть впливати на формування обмінів.

    Це важливий момент, оскільки сам механізм обміну значно складніший, ніж його намагаються представити шахраї чи російські спецслужби. Представники Координаційного штабу раніше пояснювали, що українська сторона систематично формує запити щодо кожної відомої людини в полоні та з’ясовує готовність російської сторони повернути її. Це переговорний процес між уповноваженими структурами, а не список, до якого можна «додати» людину через приватного посередника за гроші чи виконання незаконного завдання.

    Причому росіяни працюють не лише з родинами тих, чий полон офіційно підтверджений. Під особливим ударом опиняються сім’ї військових, які вважаються зниклими безвісти.

    У таких випадках невизначеність може тривати місяцями або роками. Людина не знає, чи живий її родич, чи перебуває він у лікарні, полоні або на окупованій території. Цю невизначеність російські структури активно експлуатують. Центр стратегічних комунікацій разом із Координаційним штабом раніше пояснювали, що спецслужби РФ свідомо використовують вразливий емоційний стан родин, їхнє почуття страху, провини та надію на будь-яку інформацію про близького.

    Такі операції мають кілька цілей одночасно. Перша — розвідувальна: отримати дані про українське військо. Друга — вербувальна: змусити людину виконувати конкретні завдання. Третя — психологічна: дестабілізувати родину та використати її емоції проти української держави. Четверта — інформаційна: посилити недовіру до офіційних структур, переконуючи сім’ї, що держава нібито нічого не робить для повернення їхніх близьких.

    За даними Координаційного штабу, у попередні роки тактика росіян також змінювалася. Якщо на початку повномасштабного вторгнення родичів полонених і зниклих безвісти намагалися втягувати передусім у масові протестні акції та інформаційні кампанії всередині України, то пізніше дедалі частіше почали застосовувати прямий шантаж. Представники РФ можуть обіцяти покращення становища бранця, а після встановлення довіри вимагати, наприклад, стежити за стратегічними об’єктами або підпалювати автомобілі.

    Окремо існує ще одна категорія небезпеки — звичайні шахраї, які не обов’язково пов’язані з російськими спецслужбами, але використовують ту саму трагедію заради грошей.

    Родинам телефонують люди, які представляються волонтерами, військовими, побратимами або посередниками. Вони можуть заявити, що військовий нібито поранений і потрібні кошти на операцію, що за певну суму можна організувати дзвінок із полоненим, дізнатися місце поховання зниклого або вплинути на його включення до обміну. Такі схеми фіксуються вже не перший рік.

    Координаційний штаб останнім часом знову повідомляє про різке зростання шахрайської активності щодо сімей полонених і зниклих безвісти. Там закликають не передавати гроші невідомим, не повідомляти стороннім особисті дані та користуватися лише офіційними каналами.

    Особливо небезпечним інструментом є використання самого полоненого.

    Якщо розмова відбувається у його присутності або родині дозволяють почути його голос, близьким надзвичайно важко оцінювати ситуацію раціонально. Полонений може перебувати під фізичним або психологічним примусом і говорити те, що від нього вимагають російські силовики. Сам факт, що людина жива і сім’я нарешті почула її після місяців невідомості, робить подальшу маніпуляцію набагато ефективнішою.

    Контекст російського полону робить такі погрози ще страшнішими. Україна та міжнародні структури багаторазово повідомляли про систематичне жорстоке поводження з українськими військовополоненими. За даними, що наводилися у 2025–2026 роках із посиланням на міжнародні спостереження, переважна більшість звільнених українських бранців повідомляла про катування або інші форми насильства.

    Саме тому фраза «ми можемо покращити умови його утримання» для родини звучить не як абстрактна пропозиція. Вона може сприйматися як питання здоров’я або навіть життя близької людини.

    Станом на травень 2026 року заступниця голови Верховної Ради Олена Кондратюк говорила приблизно про 7 тисяч українських військовослужбовців у російському полоні. При цьому точна кількість людей, яких РФ фактично утримує, може бути складнішою для встановлення через тих, хто офіційно числиться зниклим безвісти, але насправді перебуває в місцях несвободи.

    Координаційний штаб пояснював, що статус «зниклий безвісти» зберігається доти, доки немає достатніх доказів полону або загибелі. Українська сторона поступово встановлює долю таких військових через свідчення звільнених, дані розвідки та інші джерела.

    СБУ радить людям, з якими намагаються встановити подібний контакт, не погоджуватися на жодні завдання та негайно повідомляти українські правоохоронні органи. Водночас, якщо це не створює додаткової небезпеки, варто зберегти листування, номери телефонів, записи розмов, скриншоти акаунтів та інші дані, які можуть допомогти ідентифікувати вербувальників.

    Для родин полонених і зниклих безвісти діють офіційні державні канали. Координаційний штаб має особистий кабінет для передачі максимально повної інформації про людину, а також дорожню карту з алгоритмами дій. Працюють громадські приймальні та консультаційні центри.

    Головне правило, на якому наголошують українські структури, звучить максимально просто: ніхто з приватних осіб не може гарантувати обмін військовополоненого. Якщо співрозмовник просить гроші, військову інформацію, фотографії об’єктів, персональні дані військових або виконання будь-яких незаконних дій в обмін на «допомогу» полоненому — це ознака шахрайства, вербування або ворожої спецоперації.

    Саме на цьому російські спецслужби й будують свою схему: вони не шукають випадкову людину, готову працювати на ворога, а приходять до тих, кого війна вже поставила у винятково вразливе становище. Замість грошей їм пропонують те, від чого майже неможливо емоційно відмовитися, — надію побачити близького живим удома.

    Але СБУ попереджає: обіцянка «внести до списків на обмін» не наближає звільнення військовополоненого. Натомість виконання ворожих завдань може поставити під загрозу інших українських військових, цивільних і саму родину, яку російські спецслужби використали як інструмент.